LDAP unterstützend
Zur Konfiguration eines LDAP-Integrationsart-Profils müssen Sie über die folgende Rolle verfügen:
- Allgemeiner Systemadministrator
Die Unterstützung des Lightweight Directory Access Protocol (LDAP) in Alma weist ähnliche Merkmale auf wie bei anderen LDAP-fähigen Produkten von Ex Libris, bietet jedoch eine Alma-spezifische Zuordnung von Benutzernamen.
Eine ausführliche Übersicht über die LDAP-Unterstützung in Alma finden Sie unter https://developers.exlibrisgroup.com/alma/integrations/user-management/authentication/inst_idp/ldap
Ex Libris empfiehlt, dass Sie dasselbe LDAP-Profil sowohl auf dem Produktionsserver als auch in der Sandbox verwenden. In diesem Fall ist nach einer Aktualisierung keine zusätzliche Konfiguration von LDAP in der Sandbox erforderlich. Weitere Informationen finden Sie unter Empfohlene Account-Konfiguration für die Sandbox-Aktualisierung.
Um einen LDAP-Integrationsprofiltyp zu konfigurieren:
- Auf der Seite Liste der Integrationsprofile (Konfiguration > Allgemein > Externe Systeme > Integrationsprofile) klicken Sie auf Neues Integrationsprofil. Die erste Seite des Integrationsprofil-Assistenten öffnet sich.
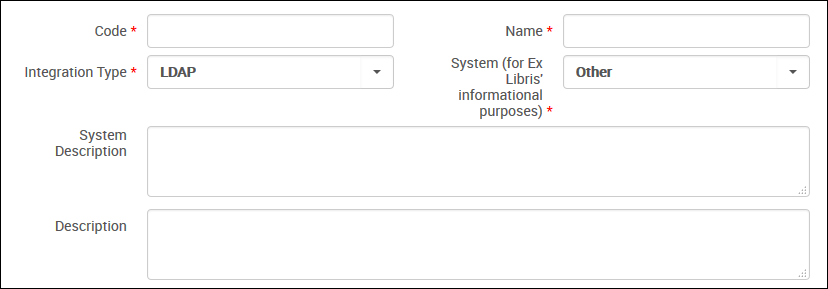
- Führen Sie die folgenden Aktionen auf dieser Seite durch:
- Geben Sie einen Namen und einen Code für das LDAP-Profil ein, das Sie gerade definieren.
- Wählen Sie aus der Dropdown-Liste Integrationstyp die Option LDAP aus.
- Geben Sie den Typ des LDAP-Systems an, mit dem Sie integrieren (zu Informationszwecken für Ex Libris). Beachten Sie bitte, dass dies ein Pflichtfeld ist.
- Wenn Sie Anderes aus der Liste der Systeme auswählen, erscheint das Feld Systembeschreibung für weitere Systemdetails.
- Optional können Sie eine Beschreibung der Integration eingeben, die Sie konfigurieren.
- Wählen Sie Weiter. die zweite Seite des Assistenten wird geöffnet.
- Wählen Sie Aktionen aus, um anzugeben, dass LDAP aktiv und zur Nutzung verfügbar ist.
- Geben Sie unter LDAP-Definitionen die für Ihre Institution spezifischen Konfigurationsparameter für die LDAP-Authentifizierung ein, die für die Interaktion mit dem LDAP-Server erforderlich sind, wie in der folgenden Tabelle beschrieben.Sie können bis zu fünf LDAP-Definitionen festlegen.
Konfigurationsparameter für das LDAP-Integrationsprofil Feld Beschreibung Host Geben Sie den Hostnamen des externen LDAP-Servers ein, über den LDAP zugänglich ist. Anschluss Geben Sie den Port für den externen LDAP-Server ein. Sichere Verbindung verwenden Aktivieren Sie dieses Kontrollkästchen, um für die Kommunikation mit dem LDAP-Server das SSL-Protokoll zu verwenden. Dies ist die einzige unterstützte Option.TLS verwenden Aktivieren Sie das Kontrollkästchen, um die bestehende Verbindung auf Transport Layer Security (TLS) 1.2 umzustellen, wodurch eine verschlüsselte Verbindung hergestellt wird. Dafür ist LDAP Version 3 oder höher erforderlich.Verbindungs-Timeout Geben Sie Ihren gewünschten Timeout-Wert in Millisekunden an. Der Standardwert beträgt 60000 – das entspricht einer Minute für das Verbindungs-Timeout. DN für die erste Bindung Geben Sie den vollständigen DN (Distinguished Name) für die erste Bindung ein. Passwort für die erste Bindung Geben Sie das Passwort des DN für die erste Bindung ein. DN für die Bindung vor jeder Suche Verwenden Sie diesen Parameter, um den DN anzugeben, wenn Sie für die erste Bindung eine dynamische Passwortbindung anstelle eines fest codierten Passworts verwenden möchten. Passwort von UTF in den Zeichensatz konvertieren Lassen Sie dieses Feld leer. Kodierung der Antwort Geben Sie UTF8 ein, wenn eine Kodierung der Antwort erforderlich ist. Diese Einstellung dient dazu, die LDAP-Antwort zu kodieren, bevor sie an die aufrufende Anwendung zurückgesendet wird. Der einzige zulässige Wert ist UTF8. Suchbasis 1 (bis Suchbasis 5) Geben Sie den vollständigen Suchpfad im LDAP-Verzeichnisbaum zum Benutzer ein. Das System durchsucht den LDAP-Baum, um den Datensatz des Benutzers anhand der Suchbasis und des Suchfilters zu lokalisieren. Die Parameter Suchbasis und Suchfilter können wiederholt werden, um in mehreren Verzeichnisbäumen zu suchen. Wenn die Ergebnisse der Suchbasis/des Suchfilters nicht eindeutig sind (oder kein Ergebnis liefern), wird der Suchschritt für die nächste angegebene Suchbasis/den nächsten angegebenen Suchfilter wiederholt.Suchfilter 1 (bis Suchfilter 5) Geben Sie den Parameter ein, nach dem Sie die Ergebnisse filtern möchten, damit nur ein Objekt zurückgegeben wird. Das System durchsucht den LDAP-Baum, um den Datensatz des Benutzers anhand der Suchbasis und des Suchfilters zu lokalisieren. (Siehe den Hinweis oben.) Primäre Kennung zuordnen Geben Sie den Namen eines LDAP-Attributs ein, beispielsweise CN. Dieses Attribut wird von Alma zugeordnet, um als Benutzer-Kennung zu dienen. Der Alma-Benutzername muss mit einer der LDAP-Kennungen, wie z. B. CN, übereinstimmen. Ist dies nicht der Fall, ist die Authentifizierung zwar erfolgreich, aber dem Benutzer werden keine Berechtigungen/Rollen zugewiesen. - Wählen Sie Speichern. Das von Ihnen konfigurierte Profil erscheint in der Integrationsprofil-Liste.