
Supporto di LDAP
Configura un profilo di integrazione LDAP.
Per configurare un profilo d'integrazione di tipo LDAP, è necessario avere il seguente Ruolo:
- Amministratore di Sistema Generale
Il supporto di Alma per il Lightweight Directory Access Protocol (LDAP) condivide caratteristiche simili con altri prodotti Ex Libris supportati da LDAP, fornendo al contempo una mappatura dei nomi utente specifica per Alma.
For a detailed overview of Alma LDAP support, see https://developers.exlibrisgroup.com/alma/integrations/user-management/authentication/inst_idp/ldap
Ex Libris consiglia di usare lo stesso profilo LDAP sia per il server di produzione che per la sandbox. In questo caso, non è necessaria alcuna configurazione aggiuntiva di LDAP sulla sandbox dopo un aggiornamento. For more information, see Recommended Configuration to Account for Sandbox Refresh.
Per configurare un profilo di integrazione di tipo LDAP:
- On the Integration Profile List page (Configuration > General > External Systems > Integration Profiles), select Add Integration Profile. Si apre la prima pagina della procedura guidata del profilo d'integrazione.
- Esegui le seguenti azioni su questa pagina:
- Inserisci un nome e un codice per il profilo LDAP che stai definendo.
- Dall'elenco a discesa Tipo di integrazione, selezioni LDAP.
- Indicate the type of LDAP system with which you are integrating (for Ex Libris' informational purposes). Nota che questo è obbligatorio.
- Se si seleziona Altro dalla Lista dei sistemi, viene visualizzato il campo Descrizione del sistema per ulteriori dettagli.
- Facoltativamente, inserisci una descrizione dell'integrazione che stai configurando.
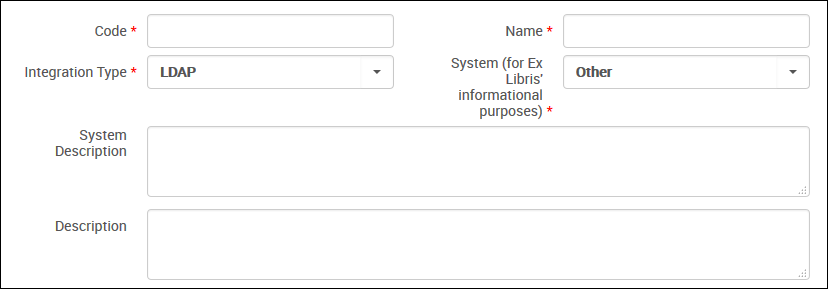
Profilo LDAP – Pagina 1
- Selezionare Avanti. Si apre la seconda pagina della procedura guidata.
- Selezionare Azioni per indicare che LDAP è attivo e disponibile per l'uso.
- Sotto Definizioni LDAP, inserire il parametro di configurazione dell'autenticazione LDAP specifico della vostra istituzione per l'interazione con il server LDAP, come descritto nella tabella seguente.È possibile definire fino a cinque definizioni LDAP.
Parametri di configurazione del profilo d'integrazione LDAP Campo Descrizione Host Inserisci il nome host del server LDAP remoto attraverso il quale è possibile accedere a LDAP. Porta Inserire la porta per il server LDAP remoto. Usa connessione sicura Seleziona questa casella di controllo per utilizzare il protocollo SSL per comunicare con il server LDAP. Questa è l'unica opzione supportata.Utilizza TLS Selezioni la casella di controllo per convertire la connessione esistente all'uso di Transport Layer Security (TLS) 1.2, che fornisce una connessione crittografata. Questo richiede la versione 3 o successiva di LDAP.Timeout di connessione Specifichi la Sua preferenza per il valore di timeout in millisecondi. The default value is 60000 – one minute for the connection timeout. DN di bind iniziale Immettere il DN (nome distinto) completo per il bind iniziale. Password di bind iniziale Inserire la password DN per la rilegatura iniziale. DN per rilegatura prima di ogni ricerca Utilizzare questo parametro per specificare il DN quando si desidera utilizzare l'associazione dinamica delle password anziché una password codificata staticamente per l'associazione iniziale. Converti password da UTF a charset Lascia questo campo vuoto. Codifica della risposta Inserire UTF8 se è necessaria la codifica della risposta. This setting is used to encode the LDAP response before sending it back to the calling application. L'unico valore possibile è UTF8. Base di ricerca 1 (tramite la base di ricerca 5) Immettere all'utente la ricerca del percorso completo nella struttura della directory LDAP. The system searches the LDAP tree to locate the user's record based on the Search base and Search filter. I parametri base di ricerca e filtro di ricerca possono essere ripetuti per cercare in più di un albero. Se i risultati della base di ricerca o del filtro di ricerca non sono univoci (o hanno dimensione zero), il passaggio di ricerca viene ripetuto per la successiva base di ricerca o filtro di ricerca fornito.Filtro di ricerca 1 (fino al filtro di ricerca 5) Inserisca il parametro in base al quale desidera filtrare i risultati per restituire un solo oggetto. The system searches the LDAP tree to locate the user's record based on the Search base and Search filter. (Vedi la nota sopra.) Mappa ID Primario Immetta il nome di un attributo LDAP, ad esempio CN. Questo attributo è mappato da Alma per fungere da identificativo utente. Il nome Alma Utente deve corrispondere a uno degli identificativi LDAP, come CN. Se non lo fa, l'autenticazione ha esito positivo ma all'utente non vengono assegnati permessi/ruoli. - Seleziona Salva. Il profilo che hai configurato appare nella Lista dei profili d'integrazione.
Page tags: article:topicLDAPproduct:almacontent:Documentationlang:englishLDAP integration profile
