
LDAPをサポート
LDAP統合プロファイルを構成します。
統合プロファイルのLDAPタイプを構成するには、次の役職が必要です。
- 統括システム管理者
Alma Lightweight Directory Access Protocol(LDAP)サポートは、Alma固有のユーザー名マッピングを提供しながら、他のEx Libris LDAPサポート製品と同様の特性を共有しています。
For a detailed overview of Alma LDAP support, see https://developers.exlibrisgroup.com/alma/integrations/user-management/authentication/inst_idp/ldap
Ex Librisは、本番サーバーとサンドボックスの両方に同じLDAPプロファイルを使用することをお勧めします。この場合、更新後にサンドボックスでLDAPを追加設定する必要はありません。For more information, see Recommended Configuration to Account for Sandbox Refresh.
LDAPタイプの統合プロファイルを構成するには:
- On the Integration Profile List page (Configuration > General > External Systems > Integration Profiles), select Add Integration Profile.統合プロファイルウィザードの最初のページが開きます。
- このページで次のアクションを実行します。
- 定義するLDAPプロファイルの名前とコードを入力します。
- 統合タイプドロップダウンリストから、LDAPを選択します。
- Indicate the type of LDAP system with which you are integrating (for Ex Libris' informational purposes).これは必須です。
- システムのリストから[その他]を選択すると、[システムの説明]フィールドが開き、さらなる詳細が表示されます。
- 任意で、設定しようとしている統合の説明を入力します。
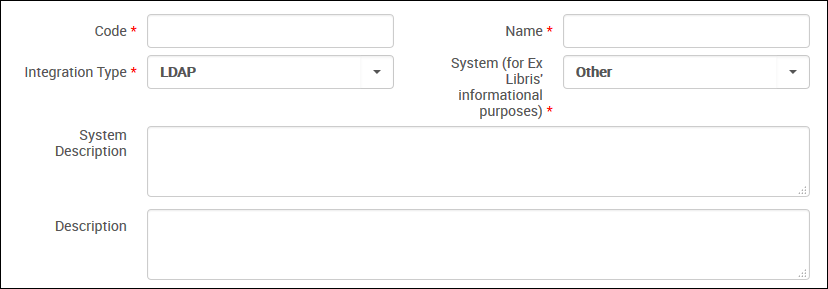
LDAPプロファイル-ページ1
- 次へを選択します。ウィザードの2ページ目が開きます。
- アクションを選択し、LDAPがアクティブで使用可能であることを示します。
- LDAP定義の下で、次の表で説明するように、LDAPサーバーとのやり取りのために、自分の機関に固有のLDAP認証設定パラメーターを入力します。最大5つのLDAP定義を定義できます。
LDAP統合プロファイル設定パラメータ フィールド 説明 ホスト LDAPにアクセスできるリモートLDAPサーバーのホスト名を入力します。 ポート リモートLDAPサーバーのポートを入力します。 安全な接続を使用 SSLプロトコルを使用してLDAPサーバーと通信するには、このチェックボックスをオンにします。 これは、サポートされている唯一のオプションです。TLSを使用 暗号化された接続を提供するTransport Layer Security(TLS)1.2を使用するように既存の接続を変換するには、チェックボックスをオンにします。 これには、LDAPバージョン3以降が必要です。接続タイムアウト タイムアウト値の設定をミリ秒単位で指定します。The default value is 60000 – one minute for the connection timeout. 初期バインドDN 初期バインドの完全なDN(識別名)を入力します。 初期バインドパスワード 初期バインドのDNパスワードを入力します。 各検索前のバインド用DN 初期バインドにハードコードされたパスワードの代わりに動的パスワードバインドを使用する場合は、このパラメータを使用してDNを指定します。 パスワードをUTFから文字セットに変換 このフィールドは空欄のままにします。 応答エンコーティング 応答エンコードが必要な場合はUTF8を入力します。This setting is used to encode the LDAP response before sending it back to the calling application.可能な値はUTF8のみです。 検索ベース1(検索ベース5を使用) LDAPディレクトリツリーでユーザーへのフルパス検索を入力します。The system searches the LDAP tree to locate the user's record based on the Search base and Search filter. 検索ベースおよび検索フィルターパラメータを繰り返して、複数のツリーを検索できます。検索ベース/検索フィルターの結果が一意でない場合(またはサイズがゼロの結果)、次の検索ベース/検索フィルターに対して検索ステップが繰り返されます。検索フィルター1(検索フィルター5を使用) 1つのオブジェクトのみを返すように結果をフィルターするパラメータを入力します。The system searches the LDAP tree to locate the user's record based on the Search base and Search filter.(上記の注を参照してください。) プライマリ識別子のマッピング CNなど、LDAP属性の名前を入力します。この属性はAlmaによってマップされ、ユーザ識別子として機能します。 Almaアルマのユーザー名は、 CNなど、LDAP識別子のいずれかと一致しなければなりません。そうでない場合、認証は成功しますが、ユーザーには許可/役職が割り当てられません。 - 保存を選択します。設定したプロファイルが、統合プロファイルリストに表示されます。
Page tags: article:topicLDAPproduct:almacontent:Documentationlang:englishLDAP integration profile
