
Configuring Other Settings (User Management)
- Amministratore Utenti
- Amministratore di Sistema Generale
You configure various user management customer parameters on the Customer Parameters mapping table located in Configuration Menu > User Management > General > Other Settings in the Network Zone dashboard for central offices with a Network Zone (see Consortia Central Configuration Dashboard). For more information about mapping tables, see Mapping Tables.
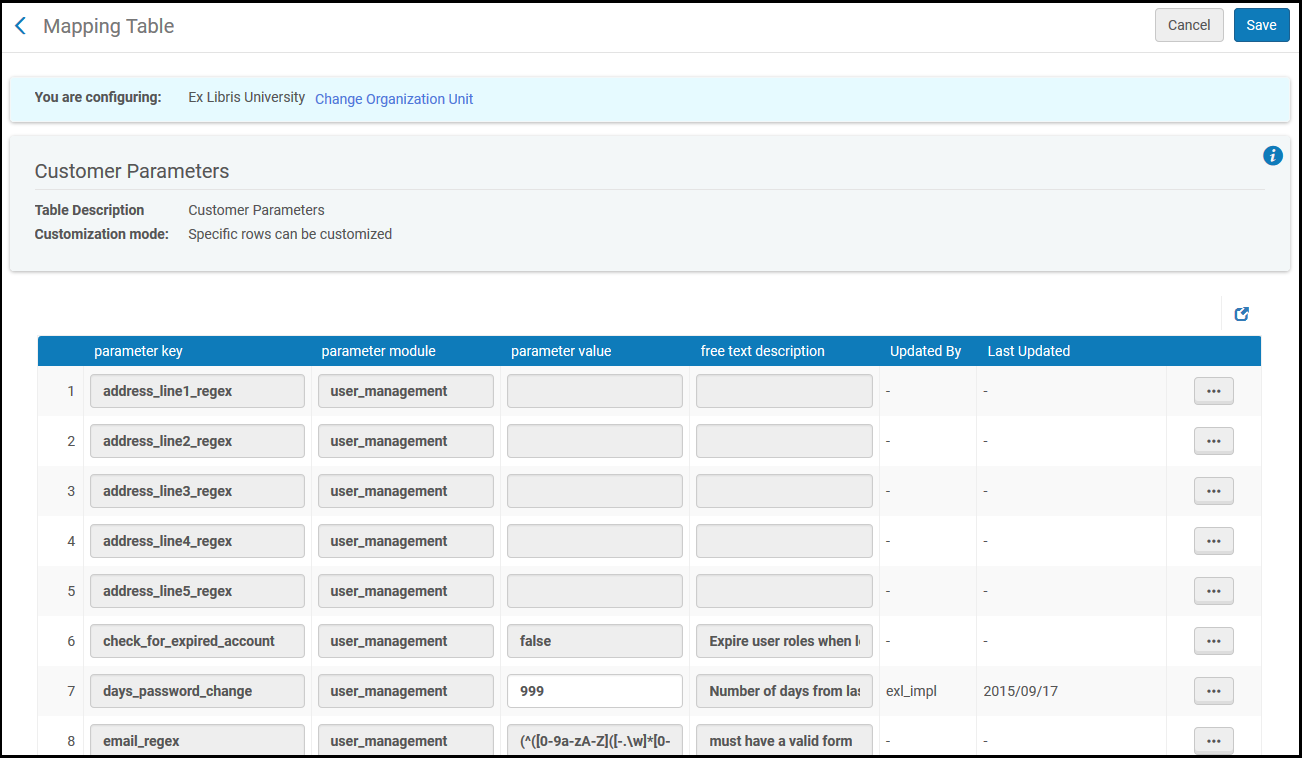
La tabella seguente descrive i parametri che si possono configurare in questa pagina:
| Chiave Parametro | Descrizione |
|---|---|
| address_lineX_regex (righe 1–5) | Il formato valido delle righe 1–5 nell'indirizzo di via dell'utente. See Adding User Contact Information. |
| add_token_to_prevent_saml_replay_attack | Prevenire gli attacchi di replay SAML. If set to true, the SAML login flow initiated by Alma or Primo and redirected back through the IdP will be safeguarded against replay attacks. |
| allow_exl_to_login_as_staff_users | Adds a a checkbox “Allow Ex Libris Simulated Login” to the user records (see Managing Users). |
| block_user_creation_multi_thread | For Esploro customers only - see Additional Settings. |
| centralized_user_management_run_task_chain_validation | For Esploro customers only - see Additional Settings. |
| check_for_expired_account |
Set su true per impedire la richiesta del patron o la richiesta di condivisione delle risorse da parte di utenti scaduti. In Primo, non verranno visualizzate tutte le opzioni di richiesta. In Alma, la richiesta verrà bloccata. Viene visualizzato un avviso di override per la richiesta di condivisione risorse. The parameter is set to false by default, which allows patron requests and resource sharing requests from expired patrons. This parameter does not prevent patrons from making the purchase request, even if the check_for_expired_account is set to true. |
| disable_from_address | Set to true to disable the From: address field when you have configured a value for from_address (see below). This prevents users from entering their own email address in place of the one you have set in from_address, when using the Send message > General mail option in a user account. See Editing Users. |
| distribute_user_management_changes_last_run | La data dell'ultima esecuzione riuscita del lavoro Distribute Network Utente gestione delle modifiche ai membri. See Centrally Managing Configurations in a Network Zone. |
| email_regex | Il formato e-mail valido. See Adding User Contact Information. |
| email_regex_display | Il messaggio che appare quando si immette un indirizzo email, se email_regex è definito. |
|
external_users_with_internal_auth |
Per le istituzioni il cui Sistema Informativo Studenti (SIS) non offre servizi di autenticazione, è ora possibile creare un utente come esterno in Alma, ma assegnare loro una password direttamente in Alma. In questo caso, tutte le informazioni dell'Utente, come nome, ID, ecc., sono gestite dal SIS, ma le password sono memorizzate in Alma e gestite dal servizio di identità Ex Libris. Quando questo comportamento è abilitato, cambiare un Utente da esterno a interno (e viceversa) non reimposta la password dell'Utente; la password esistente che l'Utente ha utilizzato come Utente esterno viene mantenuta. See Registering Patrons and Mapping User Accounts to Other Systems. |
| from_address | The value used as a default in the From: address for the General mail (User Details > General Information > Send message) you can send while editing a user. See Editing Users. Veda anche disable_from_address, sopra. |
| fulfillment_network_search_by_all |
Se abilitare i servizi walk-in in una rete Servizi per gli utenti che non hanno a disposizione un documento d'identità. Il parametro deve essere abilitato presso l'istituzione presso cui il cliente è già registrato. I criteri di ricerca validi includono nome, cognome o email Indirizzo. La ricerca deve essere una corrispondenza esatta. Se la ricerca restituisce più di un risultato, viene restituito un errore. |
| limit_user_search_by_library_scope |
Quando impostato su true, un account Utente verrà recuperato in un risultato di ricerca solo se l'Utente ha un Ruolo di patrono nell'ambito di una biblioteca e il personale addetto alla ricerca ha un Ruolo con privilegi di ricerca nello stesso ambito di biblioteca. Il valore predefinito è falso. |
| network_users_unique_identifiers |
Se una Rete di Servizi utilizza un Identificativo utente univoco:
|
| jwt_signature_secret | Used for the social authentication handshake between Primo and Alma (see Using Social Networks for User Authentication for details). Si noti che il valore configurato in Primo deve corrispondere al valore definito qui. |
|
mfa_for_alma_hep |
Attivare l'MFA (autenticazione a più fattori) per il servizio di identità Ex Libris. Possible Values:
See Multi Factor Authentication for more details. |
| network_user_profiles_and_assignment_rules_distribution_members_behavior | Controlla cosa viene fatto con le regole Utente profilo e Incarico dei membri quando i record della Network Zone vengono distribuiti. I valori validi sono: Rimuovi e Nessuno. Remove removes all the local records. When set to None (the default),all previously existing records are left exactly as they were before the distribution. |
| phone_regex | Il numero di telefono valido Formato. See Adding User Contact Information. |
| phone_regex_display | Il messaggio visualizzato quando si immette un numero di telefono, se phone_regex è definito. |
| photo_identifier_type | Il tipo di Identificativo utente da cui ricavare il nome della foto (insieme a photo_server_url). Le opzioni sono: The options are: USERNAME (the primary identifier) or a user identifier code; see Viewing Additional User Identifier Types . See Managing User Pictures. |
| photo_server_url |
La directory URL delle foto dell'Utente da visualizzare nella pagina dei Dettagli dell'Utente. See Managing User Pictures.
|
| photo_suffix | L'estensione del file (ad esempio .jpg o .gif) per le foto dell'Utente. Questo valore viene aggiunto agli URL delle foto – se questo valore non è definito, la foto potrebbe non essere visualizzata correttamente. See Managing User Pictures. |
| pin_number_method | Per abilitare la funzionalità di generazione del codice PIN, inserisca qui il valore fourDigit (l'unico valore possibile). See the PIN number field in Adding Users. |
| postal_code_regex | Il formato valido per il codice postale. See Adding User Contact Information. Per default, il codice postale deve essere compreso tra 0 e 16 caratteri e deve includere solo cifre, lettere maiuscole, trattini e spazi. If you want to include periods as well, add \. following the hyphen, as follows: [A-Z0-9\-\. ]{0,16} |
| postal_code_regex_display | Il messaggio visualizzato quando si immette un codice postale, se postal_code_regex è definito. |
| preferred_identifier | Inserisca un codice identificativo da utilizzare quando si espone un solo identificativo e quando si scansionano copie presenti sullo scaffale in attesa secondo l'Utente. I codici identificativi sono elencati nella pagina Tipi di Identificativo Utente. For more information, see Viewing Additional User Identifier Types . |
| primary_identifier_regex | Il formato valido dell'identificativo primario. Sono supportati i caratteri alfanumerici in identificativo primario. |
| show_profile_in_user_notes |
Quando impostato su true, una nota viene aggiunta all'account Utente quando un profilo Ruolo viene utilizzato per associare un Ruolo all'account. Il default è falso. |
| staff_login_ip_address_retention |
Il periodo di conservazione dell'indirizzo IP pubblico dell'Utente che ha effettuato l'accesso ad Alma. Il periodo default è di 90 giorni, è possibile specificare qualsiasi numero, incluso 0, per impedire la conservazione. For details, seeStaff Login Report. Sebbene sia possibile modificare la conservazione dei dati del report di 90 giorni, il periodo massimo è di 90 giorni. È valido un numero di giorni inferiore, ma non uno superiore. |
| url_regex | Il formato valido dell'URL. Deve avere un protocollo iniziale, un nome di dominio valido (due o tre TLD di comunicazione e nessun carattere non valido) e un percorso di file valido. |
| use_pincode_for_selfcheck_machine | Determina se il codice PIN per le macchine Self-Check può essere aggiornato dall'utente in Primo. Questa impostazione è rilevante solo se Autenticazione richiesta è impostata su Sì nel profilo di integrazione della macchina Self-Check. See Self-Check Machines. |
| user_audit_retention_period | L'inserimento di un numero intero indica un periodo di tempo, in giorni, per cui il record dell'Utente Audit delle attività verrà conservato. Il valore di default degli spazi implica che tutti i record vengono conservati. See User Audit History. |
| user_restrict_manage_roles_by_scope | When enabled, this restricts the User Manager from adding, removing, or editing roles for users of libraries to which the User Manager does not have access (see Managing User Roles). Per default questa funzione non è abilitata. |
